
XRP账本十年漏洞可凭空铸币,RippleX紧急修复未见利用痕迹
内容提要:XRP Ledger被发现存在可追溯至2015年的漏洞,攻击者可利用支付路径几乎无成本凭空制造XRP,打破其1000亿枚固定供应承诺;RippleX已在9月25日通过xrpld 3.4.1紧急修复,称未发现公共网络被利用,这是近期AI辅助挖出的又一重大安全事件。
作者:Shaurya Malwa
编译:深潮 TechFlow
深潮导读:研究者证明,XRP Ledger 支付路径中的旧漏洞可在发送方几乎不出资的情况下造出可花费的 XRP,冲击其「总量固定」承诺。RippleX 已在 9 月 25 日随 xrpld 3.4.1 紧急修复,并称未见公共网络被利用;对依赖供应上限的机构与持币者,这是一次链上货币完整性压力测试。
据周五发布的一份安全报告,XRP Ledger 支付系统中的一个缺陷,本可能让攻击者在无需付代价的情况下制造出大量新的 XRP,从而打破该代币的固定供应规则。
该漏洞据信可追溯至 2015 年,由研究者 Cayden Liao 与 Veria AI 发现,并于 9 月 22 日内部上报。Ripple 开发部门 RippleX 的工程师在一台独立服务器上复现了攻击,并确认新造出的 XRP 可在后续交易中被花费。
RippleX 表示,未发现该缺陷在任何公共网络上被利用的证据。
全部 1000 亿枚 XRP 在 2012 年账本上线时即已生成,其软件被设计为永远无法再增发。但这一安全漏洞本可能让攻击者凭空造出 XRP 并在交易所出售,从而削弱机构使用该网络时所依赖的供应上限。
攻击路径利用的是账本内置的交易所:账户在那里挂出报价,把一种代币换成另一种。
理论上,攻击者可以开设数百个账户,让每个账户用极少量代币去换取异常巨大数量的 XRP,然后发起一笔支付,一次性吃掉所有这些报价。
应付的 XRP 总额会大到软件无法正确计数,于是攻击者的卖单账户会拿到足额支付,而买单账户几乎不被扣款——攻击者由此获得此前并不存在的 XRP。
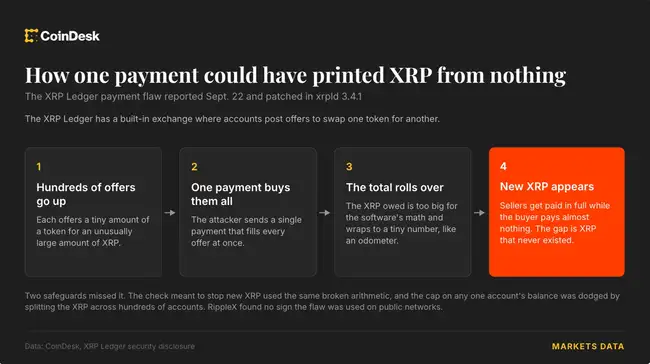
XRP Ledger 在每笔交易后都会跑一次检查,确认没有新的 XRP 出现,但那次检查会依赖被算错的总额,因而漏检。针对单一账户可接收多少 XRP 的另一项限额,同样不会触发,因为攻击把 XRP 分散到了数百个账户上。
研究者的方法只需几百枚 XRP 来开设这些账户,其中大部分可以收回,外加交易手续费。
开发者于 9 月 25 日在账本服务器软件 xrpld 3.4.1 中交付了修复,当时并未披露修的是什么。
自 7 月以来,一连串长期隐藏的加密安全漏洞在 AI 协助下被挖出,这起事件也加入其中,包括导致至少 1367 枚 BTC 被盗的 Coldcard 钱包漏洞,以及迫使 Core Lightning 要求比特币节点运营者断开连接的那些漏洞。
- 上一篇:AAVE销毁、PUMP回购:买回来的代币都去哪了?
- 下一篇:返回列表
- 相关话题
-
- 惊!XRP现诡异一字横盘,老司机紧急解读行情走向
- XRP与XLM十年价格联动之谜:从同频共振到生态分化的深度解析
- 主流币市场震荡修复,XRP、DOGE或迎小反弹?
- Solana惊现零日漏洞!无限铸币危机被官方静默修复
- XRP与瑞波网详解:数字支付平台与分布式账本技术
- 加密市场24小时动态:SHIB交易量激增,XRP价格上涨,市场清算总额达1.42亿美元
- 币圈一年,人间十年:暴富与亏损的真实写照
- 德国5万枚比特币紧急出售,收入28.8亿美元
- WazirX交易所漏洞事件中的$FLOKI应对措施
- 大咖看多XRP:预计2024年或达6到7美元
- BTC高位强势震荡修复,中期升势未破,突破86000是重回9万关口的短线关键
- XRP周K线形态亮眼,巨鲸入场预示大行情?
- 相关资讯
-
MetaMask惊现致命漏洞:硬盘日吞500G,官方紧急修复!

别点那张图!苹果曝零日漏洞,官方急推紧急修复更新
手机游戏暗藏风险!Unity引擎紧急修复8年漏洞,防止加密钱包被盗!

Zcash漏洞危机解除:灰度高管亲证Orchard漏洞修复前无实际风险
下个十年,Nvidia还是比特币?你的投资选择将决定未来走向!

未来第三大加密货币ETF:SOL、DOT、ADA、XRP,要达到两点要求,体量大,和SEC认可

深度解读:两大ZK漏洞的细致剖析

BTC传承未来,中本聪愿景非此?加密交易所撤离香港,证监会紧急应对,AI音乐创作挑战重重!

OKX Web3钱包遭劫,用户哭诉5万U失窃:揭秘安全漏洞真相

币安高管狱中染疟疾,美议员紧急致信拜登:请求立即救援,阻止不当拘留
- 猜你喜欢
-
-

比特币修复难改跌势,以太坊或跌破千元风险加剧
-

比特币暴跌7.1万美元!以太坊紧急发布'庇护宣言'引爆市场恐慌
-

Arthur Hayes深度访谈:法币贬值下的加密信仰与未来十年战略!
-

Bitget合约漏洞致百U狂赚百万!30分钟提款机事件重创加密信任
-

警惕!新型恶意软件瞄准加密货币钱包:ETH、SOL、XRP等持币者安全告急
-
81个比特币被盗悲剧:揭秘multibit钱包安全漏洞与二叉树洗币手法
-

特朗普政府紧急冻结并审计巨额比特币资产:战略储备计划正式启动
-

加密货币市场动态:大饼、以太、XRP、SUI与FTT行情展望
-

韩国实施戒严,比特币与XRP韩元交易对重挫
-

XRP和解后涨幅有限:市场反应与现实考量
-
